日 사가와큐빈, 개인정보 최대 5323만 건 유출 가능성
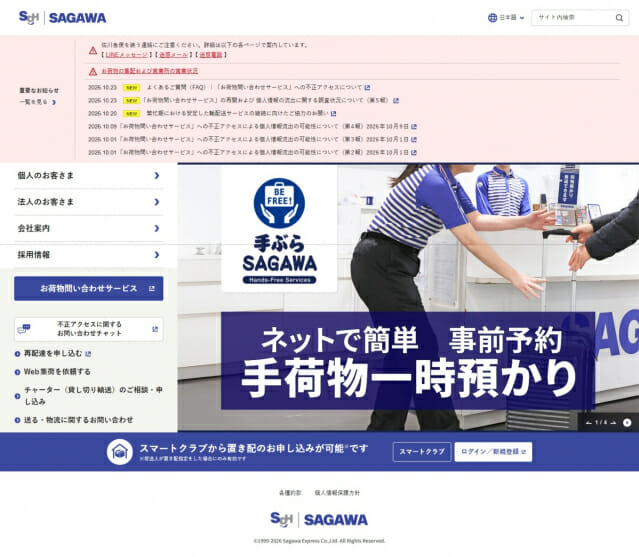
일본 택배업체 사가와큐빈이 9월 30일 확인된 부정 액세스로 최대 약 5323만 건(연인원)의 개인정보가 유출됐을 가능성이 있다고 23일 발표했다. 6월 21일부터 9월 30일까지 보관된 송장의 발송인·수취인 이름·주소·전화번호와 '스마트클럽' 회원 정보 등이 대상이며, 신용카드 정보와 비밀번호는 포함되지 않았다. 일본에서는 야마토운수 약 531만 건, JR동일본 그룹 약 609만 건 등 생활 밀착 업종의 대규모 유출이 잇따르고 있다.
원문
- 사가와큐빈, 부정 액세스로 최대 5323만건 개인정보 유출 가능성 ZDNet Korea · 2026년 10월 24일 12:52
뉴스 수집·요약·게시를 자동화한 이 사이트처럼, 반복 업무를 자동화하고 싶으신가요?
AI 분석
수집된 보도와 일반적인 배경 지식을 바탕으로 편집자 AI가 쓴 분석입니다. 사실 확인은 출처를 참고하세요.
배경
보도에 따르면 사가와큐빈은 9월 30일 오전 부정 액세스를 확인하고 10월 1일 유출 가능성을 알린 뒤 일부 웹서비스를 멈췄다. 이번 발표는 다섯 번째 공지로, 처음으로 대상 건수가 최대 약 5323만 건(연인원)으로 확인됐다.
일본에서는 올해 생활 밀착 업종의 대형 유출이 이어졌다. 야마토운수 약 531만 건, JR동일본 그룹 약 609만 건, 스카이티켓 운영사 약 1464만 건, 북오프 최대 약 643만 건, 타임즈카 최대 약 660만 건이 보고됐고, 트렌드마이크로 집계로 9월 말까지 기업·지자체의 부정 액세스 피해 공표는 약 600건이다. 국내에서도 같은 주에 대한항공·아시아나가 협력사 아마데우스 계정 해킹으로 예약정보 유출을 밝혀, 물류·여행 인프라가 공통 표적이 되는 흐름이 겹친다.
의미
이용자 쪽에서는 카드 정보와 비밀번호가 빠졌더라도 이름·주소·전화번호와 배송 이력이 묶여 나간 것이 문제다. 일반적으로 택배 사칭 문자는 가장 흔한 스미싱 수법이어서, 실제 배송 정보가 담긴 미끼는 클릭률이 높아질 가능성이 크다.
기업 고객에게는 법인용 API·집하 접수·반품 서비스 중단이 이어지고 있다는 점이 직접적 비용이다. 택배를 연동한 쇼핑몰·물류 시스템은 대체 경로를 마련해야 한다.
규제 측면에서는 일본 정부가 10월 9일 기업에 보안 강화를 긴급 주문한 뒤에도 대형 사고가 이어진 셈이어서, 신고 의무나 제재 강화 논의에 힘이 실릴 수 있다. 자민당 AI 정책 책임자가 이를 AI를 악용한 '포화 공격'으로 규정한 만큼, 탐지 자동화 투자 요구도 커질 것으로 보인다.
전망
낙관
전제: 이번 유출은 송장 보관 기간 약 100일분에 한정되고 중복이 많아 실제 피해 인원은 발표치보다 훨씬 적다. 회사도 실인원이 아니라고 밝혔다.
이 전제라면 피해는 사칭 메시지 경계 수준에서 관리되고, 연쇄 사고를 계기로 일본 물류·여행 업계가 보관 기간 단축과 접근 통제 강화 같은 기본 조치를 서두르는 계기가 될 수 있다. 서비스도 단계적으로 정상화될 가능성이 크다.
이 전제는 추가 조사에서 보관 기간 밖 데이터나 다른 시스템 침해가 드러나면 깨진다.
회의
전제: 일본 대형 유출이 짧은 간격으로 이어지는 것은 개별 기업의 실수가 아니라 자동화된 대량 공격이 업종 전반의 공통 약점을 훑고 있다는 뜻이다.
이 전제라면 사가와큐빈이 마지막이 아니며, 비슷한 규모의 송장·예약 데이터를 가진 다른 사업자에서 추가 공표가 나올 가능성이 크다. 유출 데이터가 결합되면 개별 사고보다 정교한 표적 사기가 가능해지고, 이미 확인된 포인트 탈취 같은 2차 피해가 늘 수 있다.
이 전제는 정부 긴급 주문 이후 수개월간 대형 공표가 눈에 띄게 줄면 깨진다.
지켜볼 신호
예측